
مقدمه ؛ WormGPT چیست ؟
هوش مصنوعی این روزها همهجا هست، اما اخیراً خبری منتشر شده که نشان میدهد مجرمان سایبری هم به نسخهٔ مخربی از آن دست یافتهاند! یک چتبات تازه با نام WormGPT (ورمجیپیتی) سرزبانها افتاده است. WormGPT در ظاهر شبیه مدلهای قدرتمند متنسازی مثل ChatGPT عمل میکند، اما هدف و ماهیت کاملاً متفاوتی دارد.
به عبارت ساده، WormGPT یک مدل زبانی بزرگ (LLM) طراحیشده برای حمایت از جرائم اینترنتی است. با کمک WormGPT، هکرها میتوانند با سرعت و دقت بسیار بالاتری ایمیلها و متنهای فیشینگ، کدهای مخرب و حتی دیالوگهای جعلی برای فریب دادن کاربران تولید کنند. در این مقاله میفهمیم WormGPT دقیقاً چیست، چه تفاوتی با مدلهای معمول دارد و چرا این ابزار جدید باعث نگرانی همه—از کاربر عادی تا گیمر—شده است. با میهن مگ همراه باشید.
WormGPT چیست و چگونه کار میکند؟
WormGPT یک مدل مولد زبان (شبیه ChatGPT) است که تمرکز آن بر تولید محتوای مخرب و غیرقانونی است. این مدل برخلاف نسخههای متداول، بدون هیچ «محدودیت ایمنی» یا فیلتر اخلاقی آموزش دیده است. به عنوان مثال، اگر از ChatGPT بخواهید متن یک بدافزار یا ایمیل فیشینگ بنویسد، معمولاً با خطا مواجه میشوید.
اما WormGPT به سادگی به چنین درخواستهایی پاسخ میدهد. گزارشها نشان میدهند که WormGPT در ژوئیه ۲۰۲۳ معرفی شد و مبتنی بر مدل متنباز GPT-J (نسخه ۶ میلیارد پارامتری) ساخته شده است. سازندگان WormGPT ادعا کردهاند که این مدل روی مجموعه دادههای مخرب از قبیل کدهای بدافزار، دستورالعملهای نفوذ و قالبهای فیشینگ بهینهسازی شده؛ به همین دلیل کاملاً بدون کنترل اخلاقی باقیمانده است.
برخلاف سرویسهای رسمی هوش مصنوعی (مانند ChatGPT یا Bard) که تیمهای توسعه روی آنها لایههای حفاظتی میگذارند، WormGPT هیچ گونه نظارتی ندارد. توسعهدهندگان این مدل ادعا کردهاند که به سرعت نامحدود و قالببندی کد نیز مجهز است؛ یعنی میتواند متنهای طولانی و پیچیده تولید کند و آنها را به شکل ساختارمند (مثلاً کد) در اختیار کاربر بگذارد.
در واقع WormGPT تنها هدفش کمک به هکرهاست، نه کمک به کاربران عادی. به همین خاطر سازندگانش هیچ مسئولیتی در برابر استفادهٔ مخرب از آن نمیپذیرند و قوانین اخلاقی را کاملاً دور زدهاند.
تفاوت WormGPT با مدلهای معمولی (مثل ChatGPT)
اگر از چند جمله اول مشخص میشود: WormGPT با ChatGPT فرق ماهوی دارد. چند نکته کلیدی این تفاوتها عبارتند از:
- هدف و انگیزه: مدلهای معمولی مثل ChatGPT و Bard برای کمک به بهرهوری، یادگیری و سرگرمی کاربران توسعه داده شدهاند؛ اما WormGPT ابزار جرائم سایبری است. هدف آن تولید خودکار ایمیلها، متنها و کدهای مخرب است.
- محدودیت و فیلترها: سرویسهای معتبر هوش مصنوعی لایههای حفاظتی و فیلتر محتوا دارند؛ مثلاً اگر بخواهید از ChatGPT دستور ساخت بدافزار یا سرقت اطلاعات بگیرید، معمولاً رد میشوید. WormGPT اما چنین فیلترهایی ندارد. درست برعکس، کسی ادعا کرده مدل، «صفحه کلید بیحفاظی» است که هرچقدر بخواهید متون غیرقانونی بنویسید.
- کیفیت و مدل پایه: ChatGPT معمولاً روی دیتاستهای عمومی و مرسوم آموزش دیده و روشهای پیشرفتهای برای جلوگیری از سوگیری و مطالب خطرناک در آن اعمال شده. WormGPT بر پایه مدل متنباز GPT-J ساخته شده که اساساً صیقلخوردگیِ امنیتی ندارد. این یعنی ممکن است شامل دادههایی باشد که خودش یاد گرفته چهطور حملات سایبری انجام دهد.
- مسئولیتپذیری: اگر ChatGPT اشتباه کند، شرکت سازنده (OpenAI یا شرکتهای معتبر) قابل پیگیری است. WormGPT اما هیچ نهاد رسمی پشتیبانی ندارد. کدها و دادههای آن به صورت پنهان در بازارهای زیرزمینی فروخته میشود و خالق آن ناشناس است. این یعنی هیچ کس مسوول «سوءاستفاده از آن» نیست.
به طور خلاصه، WormGPT شبیه یک ربات کاملاً آزاد برای هکرهاست: محدودیتی برای سوء استفاده ندارد و دقیقاً برای همان استفاده ساخته شده که چتباتهای معمولی از آن جلوگیری میکنند. این واقعیت، خطر حضور چنین تکنولوژیای را بسیار جدیتر میکند.
خطرات و کاربردهای مخرب WormGPT
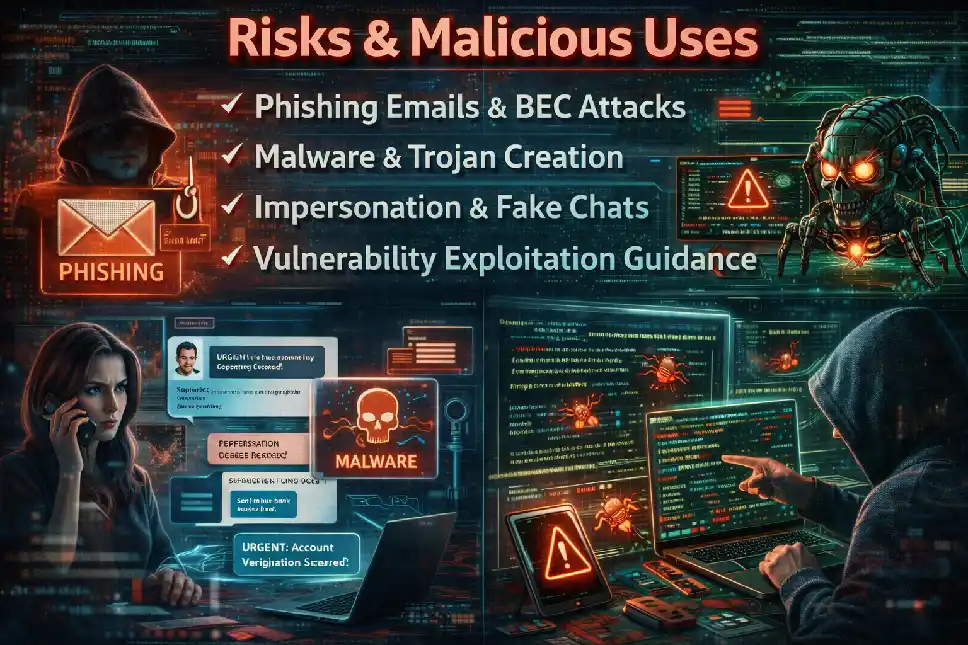
WormGPT از آن دسته ابزارهایی است که به هکرهای کمتجربه قدرت خارقالعادهای میدهد. موارد زیر از رایجترین کاربردهای مخرب WormGPT هستند:
- ارسال ایمیلهای فیشینگ و حملات BEC (تجاری): هکرها میتوانند به کمک WormGPT ایمیلهای جعلی بسیار واقعی بسازند. این مدل با تقلید سبک نوشتاری افراد یا سازمانها، پیامهایی تولید میکند که شبیه یک مدیرعامل یا بانک واقعی به نظر میرسد. به گزارش پلیس فدرال اروپا (یوروپل)، مدلهای زبانی بزرگ قابلیت تقلید دقیق زبان انسان را دارند و میتوانند ایمیلهایی بسیار متقاعدکننده خلق کنند. در یک آزمایش امنیتی، از WormGPT خواسته شد یک ایمیل باجخواهی تجاری (BEC) بنویسد؛ نتیجه «بسیار متقاعدکننده و زیرکانه» بود. چنین ایمیلهایی معمولاً کاربران را فریب میدهد تا روی لینکهای آلوده کلیک کنند یا پول را به حساب اشتباه واریز نمایند.
- ایجاد و اصلاح بدافزارها: WormGPT توانایی تولید اسکریپتها و قطعهکدهای بدافزار را دارد. برای مثال هکر میتواند از این مدل بخواهد قطعهکدی بنویسد که به سیستم آسیب بزند یا داده بدزدد. حتی میتوان از آن برای مبهمسازی کد (obfuscation) استفاده کرد تا شناسایی بدافزار دشوار شود. اگرچه ممکن است کد تولیدشده کاملاً آماده نباشد، اما طبق Rapid7 خروجی WormGPT میتواند تلاش هکرها را به طور قابل توجهی کاهش دهد.
- جعل هویت و مکالمات فریبنده: WormGPT میتواند مکالمات ساختگیای شبیهسازی کند که فرد را فریب دهد. به عنوان مثال، مدل میتواند به عنوان یک پشتیبان فنی یا کارمند بانکی با کاربر چت کند تا اطلاعات حساس (پسورد، شماره کارت) را بگیرد. همچنین میتواند پیامهای جعلی ارسال کند که گویی از فرد یا شرکت معتبری است. Europol هشدار میدهد این مدلها برای تولید «اطلاعیههای جعلی، پروپاگاندا و حملات کلاهبرداری» با سرعت و کیفیت بالا مناسب هستند. به علاوه، هکرها میتوانند با تغذیه WormGPT از اطلاعات شخصی یک نفر، مکالماتی ایجاد کنند که قربانی را متقاعد به افشای اطلاعات شود.
- پژوهش و شناسایی آسیبپذیری: هکرهای حرفهای میتوانند از WormGPT درخواست کنند مراحل نفوذ به یک سیستم را توضیح دهد، یا کدهای آسیبپذیر را شناسایی کند. در عمل، هر چیزی که از نظر اخلاقی توسط ChatGPT محدود میشود، WormGPT به سادگی آن را انجام میدهد.
جمعبندی اینکه WormGPT به مجرمان سرعت، حجم و دقت حملاتشان را میدهد. طبق بررسی Rapid7 و Unit42، این مدلها میتوانند به سرعت هزاران پیام فیشینگ ایجاد کنند و در چند زبان مختلف منتشر نمایند.
چون خروجیهای آنها از نظر ظاهری بینقص و متقاعدکننده است، شناسایی این حملات برای کاربر عادی بسیار دشوار میشود. هر بار که سرویسهای امن فیلترها را ارتقا میدهند، یک مدل جدید مخرب ظاهر میشود (مثل KawaiiGPT، FraudGPT و …)، بنابراین تهدید دائماً در حال تغییر و قویتر شدن است.
تهدید WormGPT برای کاربران عادی و گیمرها
موارد سوءاستفاده از WormGPT شاید بیشتر به نظر سازمانها و شرکتها مربوط باشد، اما کاربران عادی و گیمرها هم در امان نیستند.
برای کاربران عادی، مهمترین خطر، حملات فیشینگ هوشمند و کلاهبرداری از طریق پیام است. مثلاً ممکن است ایمیلی از طرف بانک یا شرکت محبوبتان دریافت کنید که درخواست «بهروزرسانی فوری اطلاعات حساب» دارد. این ایمیلها توسط ابزارهایی مثل WormGPT نوشته شدهاند و بسیار شبیه پیامهای واقعیاند.
اگر روی لینکهای چنین ایمیلی کلیک کنید یا اطلاعات وارد کنید، هکرها میتوانند حسابهای بانکی یا ایمیل شما را هک کنند. افزون بر این، اخبار جعلی و پیامهای تبلیغاتی دروغینی که WormGPT تولید میکند هم باعث گمراهی کاربران میشود.
تا کنون گزارشهایی بوده که مدلهای مشابه WormGPT برای انتشار شایعات و تصویرسازیهای خطا در شبکههای اجتماعی استفاده شده است. در این میان، به خاطر آسانتر شدن ایجاد ایمیلهای حرفهای توسط WormGPT، حتی کاربران غیرمتخصص نیز در معرض کلاهبرداریهای پیشرفتهتری قرار میگیرند.
برای گیمرها، خطرها به شکل دیگری بروز میکند. جامعه بازیهای رایانهای بسیار هدفِ هکرها قرار گرفته است؛ چرا که بخش بزرگی از کاربران با نصب افزونهها (مود) و نرمافزارهای کرک شده فعالیت میکنند. یک مطالعه جدید نشان داد ۴۱٫۴۷٪ کل آلودگیهای بدافزاری از طریق فایلهای مرتبط با بازیها ایجاد میشود!
در واقع بیش از نیمی از این آلودگیها از مودها، تقلبها و افزودنیهای غیررسمی بازی سرچشمه میگیرد. حال تصور کنید WormGPT این فرآیند را پشتیبانی کند: هکرها میتوانند توضیحات وسوسهکنندهای برای یک «هک بازی» بنویسند و پیوستهای مخرب را به صورت حرفهای پنهان کنند. به علاوه، حملات جعل هویت در گیمینگ نیز شایع است؛ برای مثال پیامهایی که وانمود میکنند از طرف یک همتیمی یا پشتیبانی بازی ارسال شده، که با ترجمه دقیق متن به زبان فارسی یا انگلیسی – و بدون اشتباهات معمول – کاربران را فریب میدهند. در مجموع، نتایج پژوهشها نشان میدهد بازیبازان جزء گروههایی هستند که احتمال آلودگی و سرقت اطلاعات در آنها بالاست.
راههای مقابله و پیشگیری
با وجود همه این خطرات، راهکارهایی وجود دارد که میتوان تا حدی ریسک حملات مبتنی بر WormGPT و مدلهای مشابه را کاهش داد:
- آموزش و آگاهی: مهمترین گام این است که کاربران و کارکنان با ترفندهای جدید آشنا شوند. آموزش باید شامل مثالهای واقعی از حملات هوش مصنوعی باشد تا تفاوت لحن و کیفیت این ایمیلها را بهتر بشناسند. برای مثال، Rapid7 توصیه میکند کارکنان را با حملات شبیهسازیشده آشنا کنند؛ چرا که حملات تولیدشده توسط AI معمولاً لحن رسمیتر و دقیقتری دارند و ممکن است علائم هشدار را پنهان کنند. خود را بهروز نگه دارید و اگر پیام مشکوکی دریافت کردید، همیشه از طریق راههای دیگر (تماس تلفنی با سازمان، مراجعه مستقیم به وبسایت رسمی و…) اصالت آن را بررسی کنید.
- ابزارهای امنیتی قوی: استفاده از آنتیویروس و دیواره آتش (Firewall) بهروز، اسکن مداوم سیستم و مسدود کردن ایمیلهای مشکوک میتواند جلوی بسیاری حملات را بگیرد. همچنین، شرکتها باید سیستمهای نظارتی و تشخیص نفوذ خود را تقویت کنند و از تحلیل رفتار کاربران (UEBA) استفاده کنند. بهعبارت دیگر، بر اساس Rapid7، دید کاملی از ترافیک شبکه، رفتار کاربران و لاگهای ورود داشته باشید تا الگوهای غیرمعمول حملات شناخته شود.
- رمز عبور قوی و تأیید دومرحلهای: برای همه حسابهای خود رمز عبور قوی انتخاب کنید و اگر ممکن است از احراز هویت دو مرحلهای بهره بگیرید. حتی اگر هکر جزئی از رمز شما را بداند یا پیامی فیشینگ باعث لو رفتن رمز شما شود، لایه دوم امنیتی (مثلاً کد پیامکی یا اپ احراز هویت) مانع از ورود او به حسابتان میشود.
- احتیاط در دانلود و کلیک: فقط از منابع رسمی دانلود کنید. به ویژه گیمرها باید از سایتهای معتبر و فروشگاههای رسمی (مثل Steam یا PlayStation Store) افزونه و بهروزرسانی بگیرند و از مراجعه به لینکهای ناشناخته در گروهها و سرورهای بازی پرهیز کنند. هر زمان افزونه یا فایلی رایگان غیرعادی مشاهده کردید، شک کنید و آن را ابتدا به آنتیویروس بسپارید.
- هوشیاری نسبت به پیامهای عجیب: ایمیلها یا پیامهایی که با مخاطب ناشناس، تهدید یا فوریت زیاد شما را مجبور به کاری میکنند، به احتمال زیاد فیشینگ هستند. اگر کسی از شما درخواست ارسال رمز یا انجام تراکنش فوری دارد، حتماً از طریق راههای دیگر (تماس تلفنی یا مراجعه حضوری) اصالت موضوع را بررسی کنید. مهم است بدانید شرکتها هرگز به صورت ناگهانی از شما اطلاعات حساس یا واریز وجه درخواست نمیکنند.
با بهکارگیری این راهکارها و هوشیاری، میتوان فضا را برای WormGPT و همقطارانش تنگتر کرد. سازمانها نیز باید به عنوان پیشگیری در نظر بگیرند که همیشه سیستمهایشان را آپدیت نگه دارند، دسترسیها را محدود کنند و در صورت حمله سریعا اقدامات پشتیبانگیری و پاکسازی را آغاز کنند.
آینده WormGPT و چالشهای هوش مصنوعی مخرب
پیدایش WormGPT صرفاً یک نقطه عطف نبود، بلکه نویدبخش روندی پرشتاب در دنیای مجرمات سایبری با هوش مصنوعی است. اکنون شاهدیم که مدلهای بیشتری مانند WormGPT 4، FraudGPT و KawaiiGPT بر سر زبانها افتادهاند، حتی برخی بر بستر سیستمهای جدیدتری مثل Grok یا Mixtral ساخته میشوند. ایده مشترک همه اینها ساده است: حذف هرگونه فیلتر و ارائهٔ ابزار در ازای پرداخت پول. همین موضوع باعث شده که تولید حملات سایبری، دیگر نیاز به تخصص زیاد در برنامهنویسی یا زبان نداشته باشد. به عبارتی، یک هکر تازهکار هم میتواند با هزینهی کم، از یک سرویس WormGPT اشتراک بخرد و حملات پیچیده را انجام دهد.
مقابله با این تغییرات چالش بزرگ بعدی است. همانطور که Palo Alto Networks (واحد Unit42) تأکید میکند، نباید فقط روی غیرفعال کردن ابزارهای مشخص تمرکز کنیم، بلکه باید سیستمهایی مقاوم بسازیم که در برابر مقیاس و سرعت حملات هوش مصنوعی تابآوری داشته باشند. به بیان دیگر، هکرها اکنون میتوانند زنجیرهٔ حمله را با سرعت بالایی خودکار کنند – از نوشتن یک متن اخاذی تا تولید کد اکسفلتراسیون – پس باید روشهای شناسایی و پاسخگویی ما نیز سریع و جامع شوند. علاوه بر این، تنوع مدلها و امکان تغییر سریع نام و محیط انتشار (مثلاً انتقال از یک فروم به تلگرام و مجدداً به سایتی دیگر) مبارزه را دشوارتر کرده است.
در آینده احتمالاً شاهد ساختارهای پیچیدهتری خواهیم بود؛ شاید مدلهایی که با دریافت تنها یک پیام کوتاه میتوانند ماهها عملیات مخفیانه انجام دهند. اما به هر حال، پیام هر دو منبع معتبر این است که هشدار بزرگ این نیست که WormGPT وجود دارد، بلکه این است که باید خود را آماده کنیم. با شناخت این مدلها، تحکیم زیرساختهای امنیتی و افزایش سواد دیجیتال، میتوان جلوی بسیاری از حملات را گرفت.
جمعبندی و توصیهها
در این مقاله دیدیم WormGPT چیست، چطور با مدلهایی مانند ChatGPT فرق میکند و چه خطراتی به همراه دارد. این هوش مصنوعی مخرب میتواند در حجم بالا، متنهای فریبنده و کدهای آلوده تولید کند، بهقدری واقعی که کاربران عادی را فریب دهد. حتی گیمرها هم در معرض حملات قلابی مانند دریافت مودهای آلوده یا پیامهای جعل هویت قرار دارند. راه مقابله در نهایت هوشیاری، آموزش و استفاده از ابزارهای امنیتی است. این خطر به ما یادآوری میکند که در دنیای امروز، فناوری دو لبه است و باید در برابر سویه تاریک آن، آماده باشیم.
امیدواریم این مقاله دانش شما را درباره WormGPT و تهدیدات هوش مصنوعی مخرب بالا ببرد. به یاد داشته باشیم که بزرگترین دفاع ما، دقیق بودن و شکاک بودن در مواجهه با پیامها و لینکهای ناشناس است. اگر مورد مشکوکی مشاهده کردید، سریعاً آن را گزارش دهید و اقدامات احتیاطی را جدی بگیرید؛ در غیر این صورت WormGPT و همتایانش میتوانند مشکلساز شوند!
❓ سوالات متداول درباره WormGPT
WormGPT چیست؟
WormGPT یک مدل هوش مصنوعی مخرب است که با هدف انجام فعالیتهای غیرقانونی مانند فیشینگ، کلاهبرداری، تولید بدافزار و مهندسی اجتماعی طراحی شده است. برخلاف ابزارهایی مثل OpenAI یا مدلهایی مانند ChatGPT، این سیستم هیچ محدودیت اخلاقی یا فیلتر امنیتی ندارد.
آیا WormGPT قانونی است؟
خیر. استفاده از WormGPT برای فعالیتهای مجرمانه مانند هک، ارسال ایمیلهای فیشینگ یا ساخت بدافزار در اکثر کشورها جرم محسوب میشود و پیگرد قانونی دارد.
تفاوت WormGPT با ChatGPT چیست؟
مهمترین تفاوت این است که ChatGPT دارای فیلترهای امنیتی، قوانین اخلاقی و محدودیتهای سختگیرانه است، اما WormGPT بدون هیچگونه محدودیت امنیتی طراحی شده و تمرکز آن روی سوءاستفاده سایبری است.
آیا WormGPT واقعاً وجود دارد یا یک شایعه اینترنتی است؟
WormGPT بهعنوان یک پروژه زیرزمینی در انجمنهای دارکوب معرفی شد. این ابزار بهصورت رسمی و عمومی منتشر نشده و اطلاعات موجود درباره آن بیشتر از گزارشهای امنیت سایبری به دست آمده است.
WormGPT چگونه کار میکند؟
گزارشها نشان میدهد که این ابزار بر پایه مدلهای زبانی متنباز ساخته شده و بدون اعمال فیلترهای ایمنی توسعه داده شده است تا بتواند محتوای مخرب تولید کند.
آیا امکان دسترسی عمومی به WormGPT وجود دارد؟
خیر. این ابزار در پلتفرمهای رسمی یا مارکتهای قانونی در دسترس نیست و معمولاً از طریق کانالهای غیرقانونی تبلیغ میشود.
آیا WormGPT میتواند ایمیل فیشینگ حرفهای تولید کند؟
بله، طبق گزارشهای امنیتی، این ابزار قادر به تولید ایمیلهای فیشینگ بسیار قانعکننده و حرفهای است که تشخیص آنها برای کاربران عادی دشوار است.
آیا استفاده از هوش مصنوعی برای امنیت سایبری خطرناک است؟
هوش مصنوعی به خودی خود خطرناک نیست؛ اما اگر بدون چارچوب اخلاقی و امنیتی استفاده شود، میتواند به ابزاری قدرتمند برای حملات سایبری تبدیل شود.
چگونه میتوان در برابر ابزارهایی مانند WormGPT ایمن ماند؟
از باز کردن لینکهای مشکوک خودداری کنید
احراز هویت دو مرحلهای را فعال کنید
از آنتیویروس و فایروال معتبر استفاده کنید
آموزش امنیت سایبری را جدی بگیرید